Keamanan data pasien
Keamanan data pasien yang bisa diperiksa, bukan dijanjikan.
Kontrol keamanan, standar data, dan regulasi yang didukung SIMRS DMP — beserta batasannya. Ini rujukan teknis, bukan nasihat hukum atau klaim sertifikasi.
01Regulasi
Selaras UU PDP, Permenkes 24/2022, dan akreditasi rumah sakit.
Aturan Indonesia yang menjadi acuan rancangan. Kepatuhan akhir tetap ditentukan penerapan di RS.
UU 27/2022 Pelindungan Data Pribadi (UU PDP) & PP 33/2026
Data kesehatan = data pribadi spesifik: penyamaran, log akses, hak subjek data, notifikasi insiden 3×24 jam.
Permenkes 24/2022 Rekam Medis
RME terstruktur, terhubung SATUSEHAT, retensi 25 tahun, tanda tangan elektronik.
UU 17/2023 Kesehatan & PP 28/2024
Persetujuan elektronik, kerahasiaan rekam medis, pemantauan masa berlaku STR/SIP.
KMK 1596/2024 Standar Akreditasi RS (STARKES)
Sasaran keselamatan pasien, MRMIK (termasuk prosedur downtime), PPI, PMKP, PKPO.
Permenkes 6/2026 Rumah Sakit
Indikator mutu, insiden keselamatan, tarif berbasis unit cost, pelaporan RS.
KMK 1423/2022 Standar Data Demografi
Kode jenis kelamin, agama, pekerjaan, alamat, dan format tanggal yang seragam.
PP 71/2019 Sistem Elektronik
Tanda tangan elektronik tersertifikasi lewat PSrE untuk resume medis dan surat.
STARKES dipakai lembaga akreditasi rumah sakit seperti KARS. Regulasi bisa berubah — minta bagian hukum memverifikasi ketentuan terbaru.
02Kontrol keamanan
Enam lapis kontrol keamanan SIMRS.
Semua aturan akses ditegakkan di server. Layar hanya menyembunyikan tombol.
- A
Autentikasi & sesi
- Password bcrypt + kebijakan password
- 2FA TOTP, bisa diwajibkan per level peran
- Akun terkunci 15 menit setelah 5× salah
- H
Hak akses
- 31 peran bawaan dengan level berjenjang
- Izin diperiksa di setiap endpoint server
- Pembatasan per unit kerja dan depo farmasi
- J
Jejak & integritas
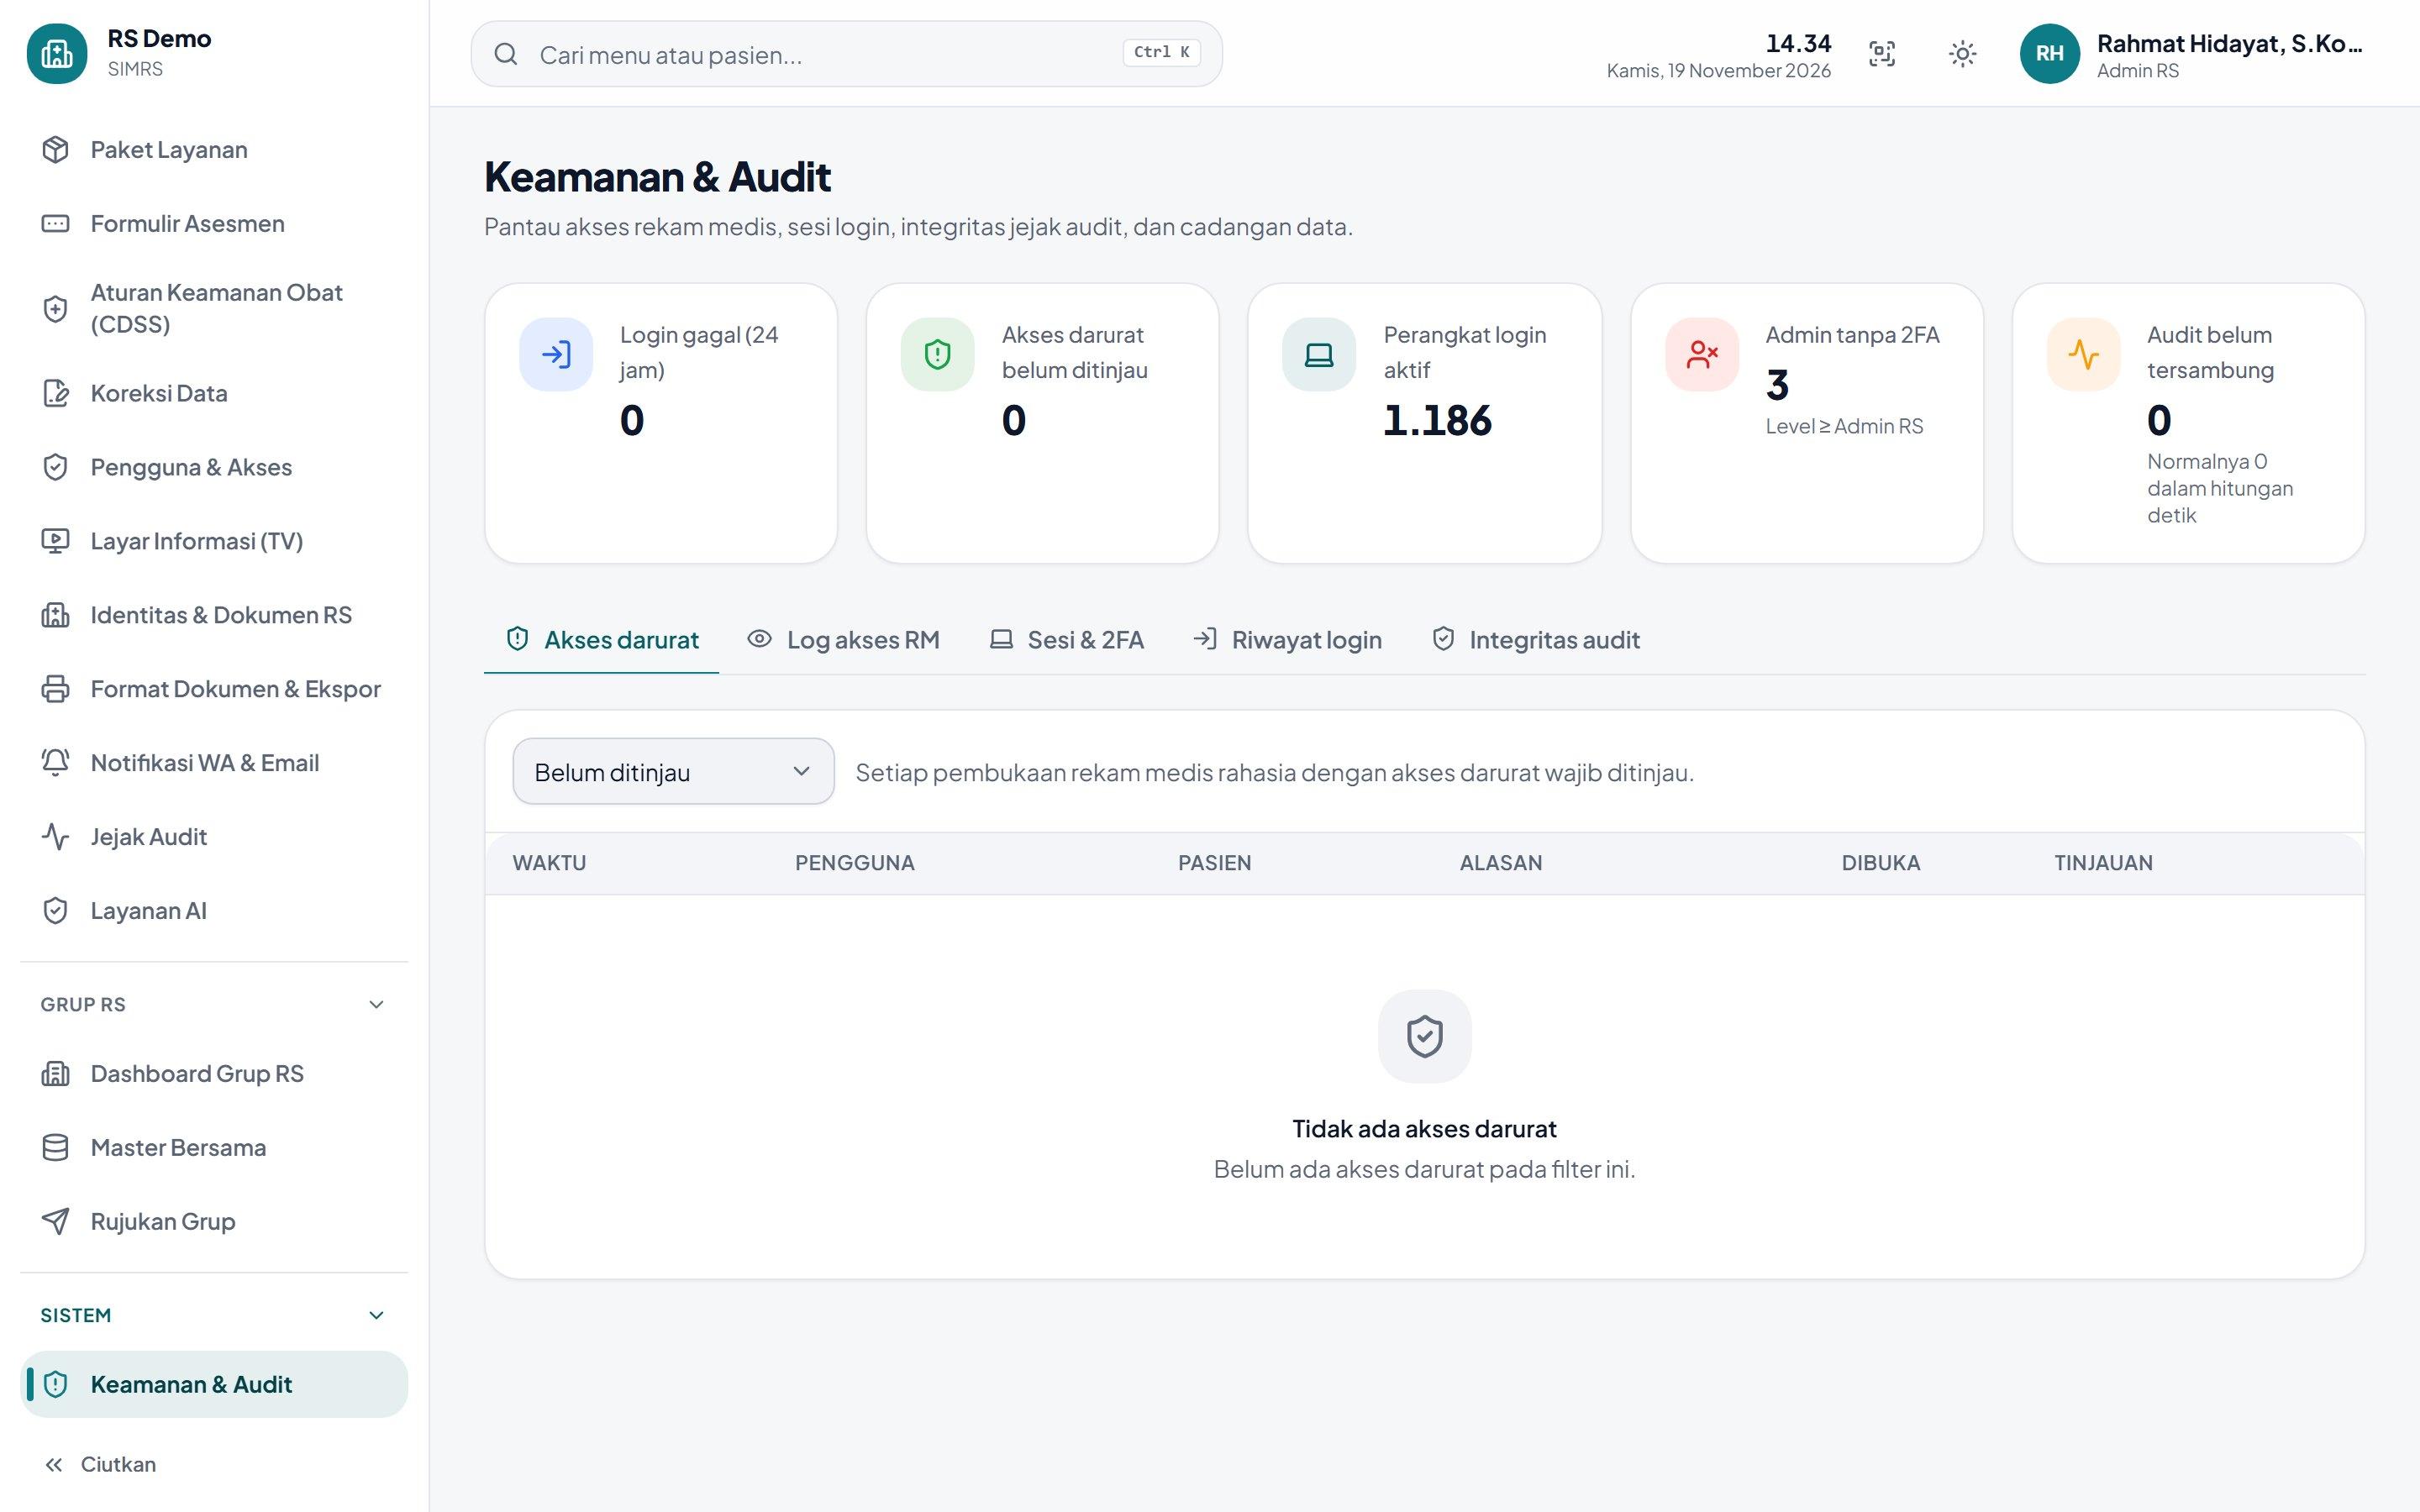
- Audit hanya-tambah, dikunci trigger basis data
- Rantai hash SHA-256, diverifikasi dari layar
- Bisa diteruskan ke SIEM (syslog di atas TLS)
- K
Kriptografi
- AES-256-GCM untuk cadangan dan kredensial integrasi
- Token sesi di cookie httpOnly
- HTTPS + HSTS di produksi
- W
Aplikasi web
- Semua query berparameter
- Perlindungan CSRF & Content Security Policy
- Unggahan dicek ukuran, MIME, dan isi berkas
- P
Asesmen berkala
- Daftar periksa OWASP ASVS L2 di aplikasi
- Jadwal uji penetrasi pihak ketiga
- Prosedur penanganan insiden terdokumentasi
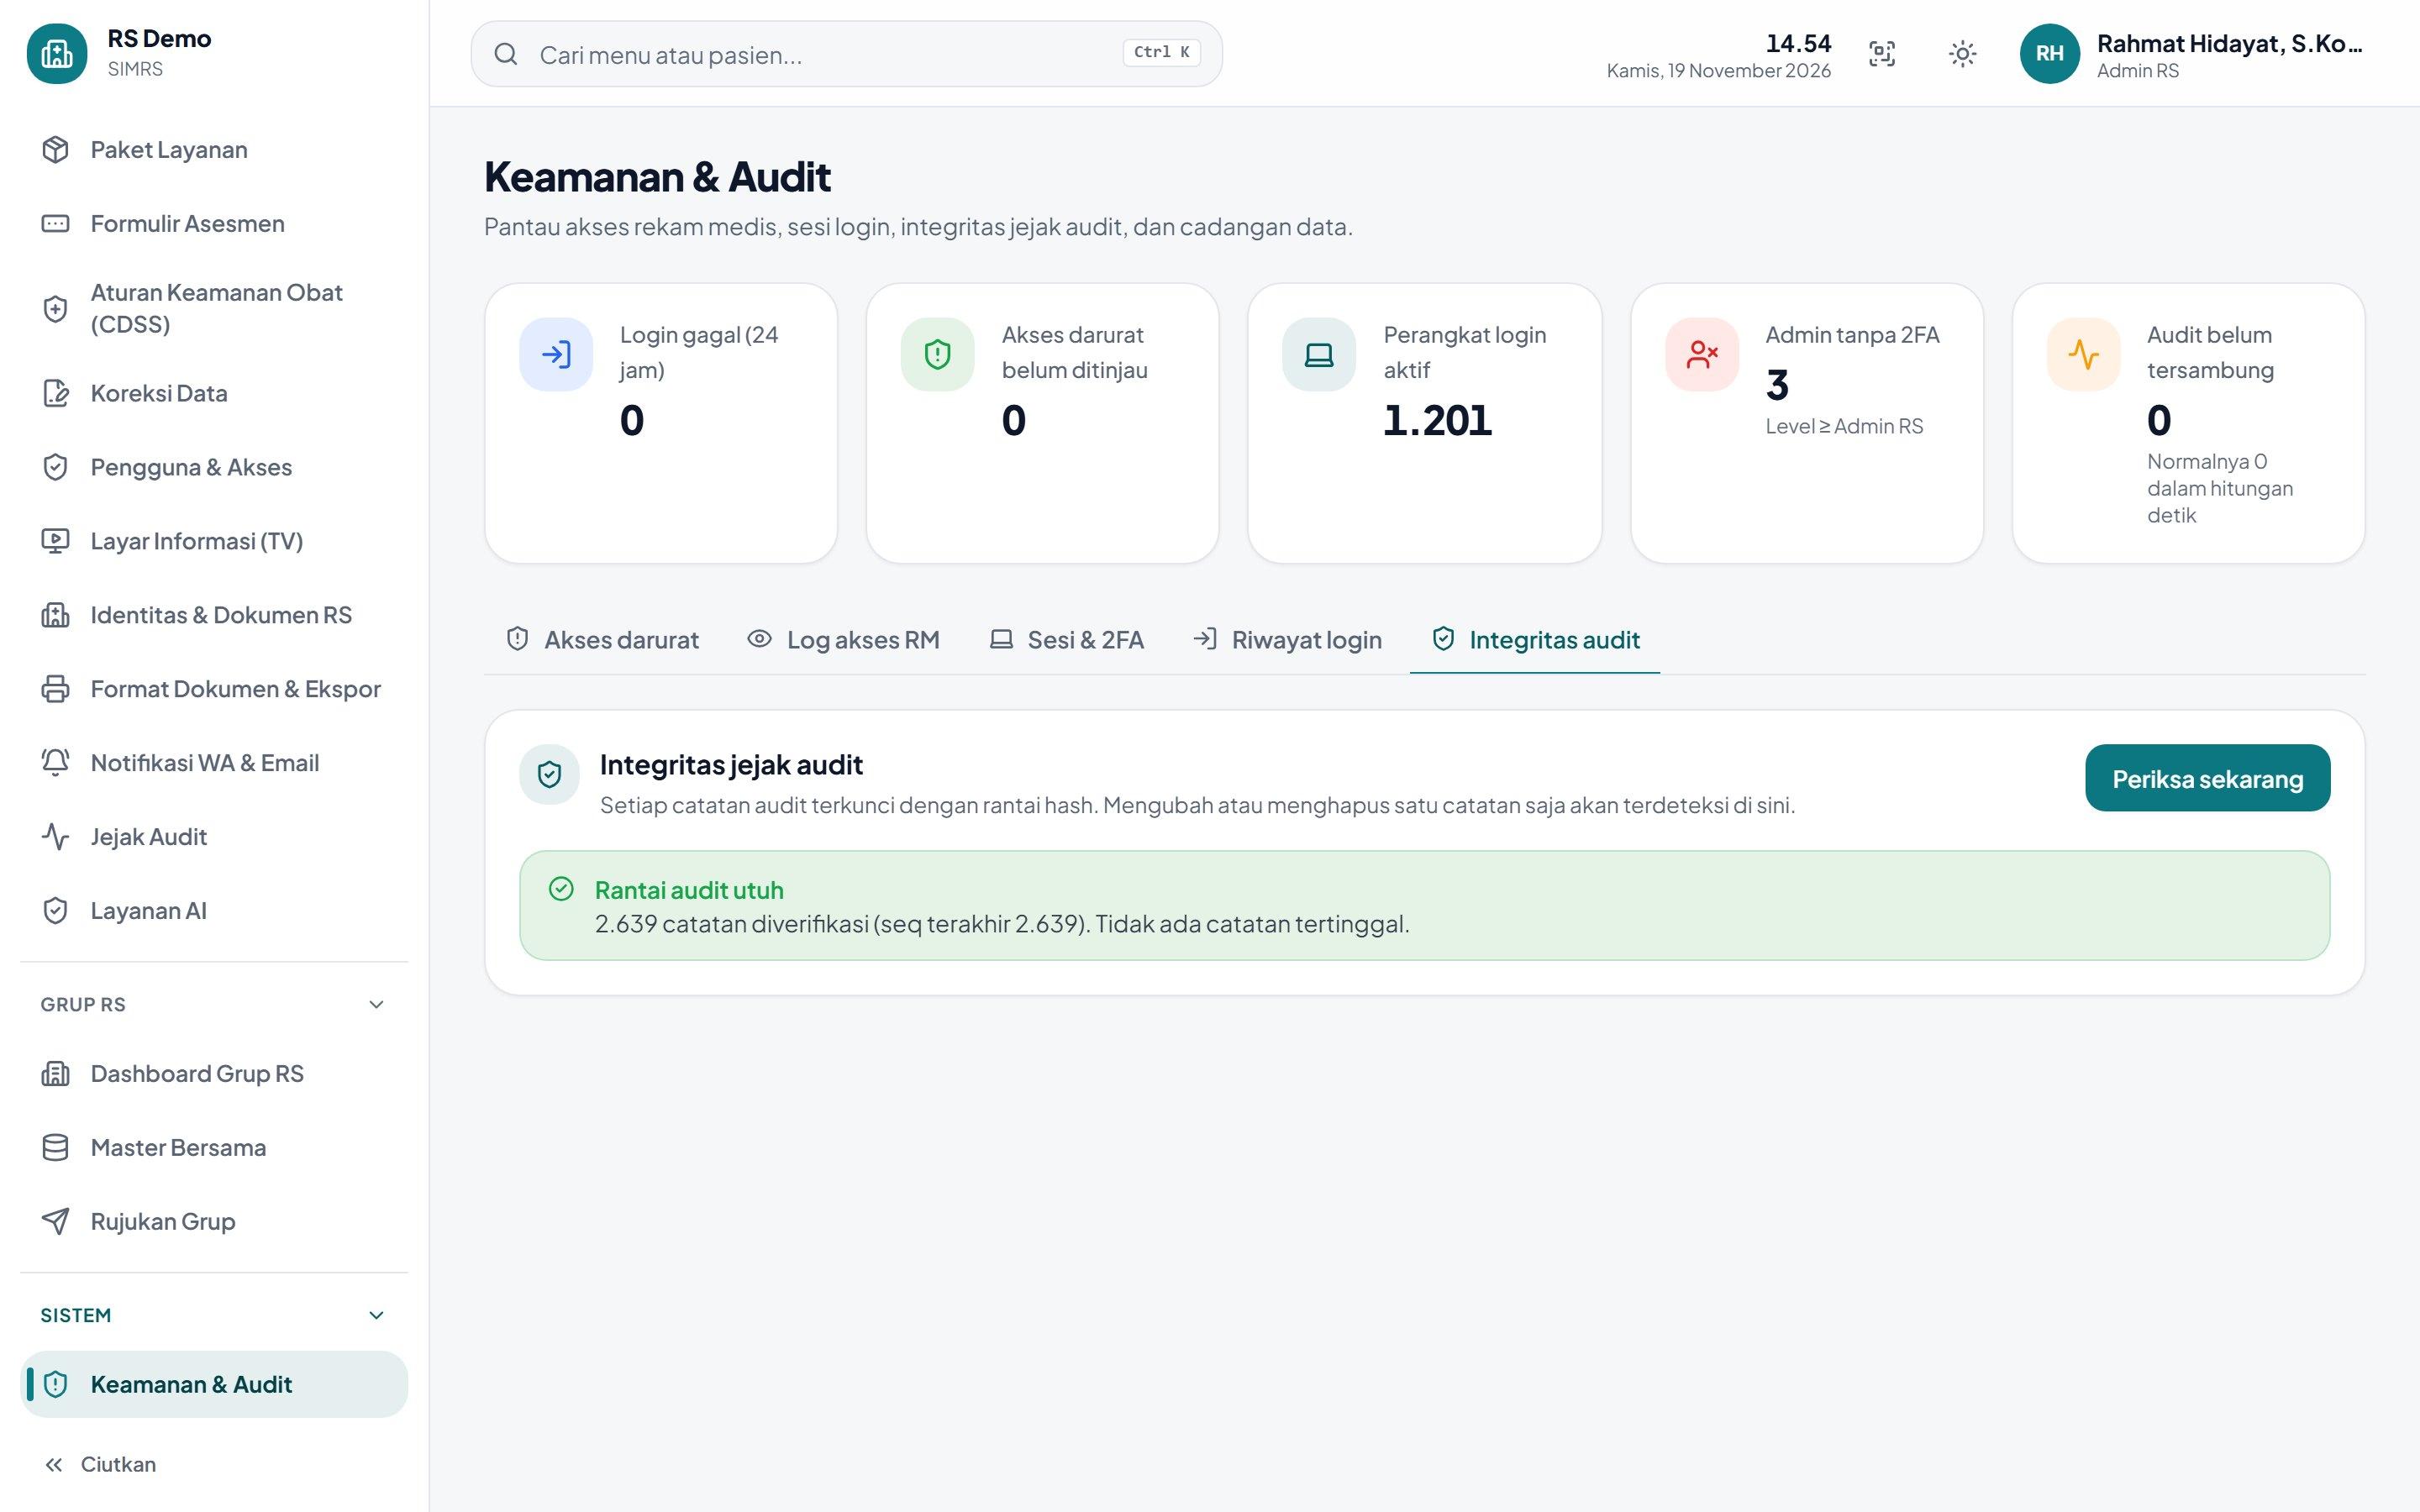
Satu catatan audit yang diubah, dihapus, atau disisipkan langsung terdeteksi.
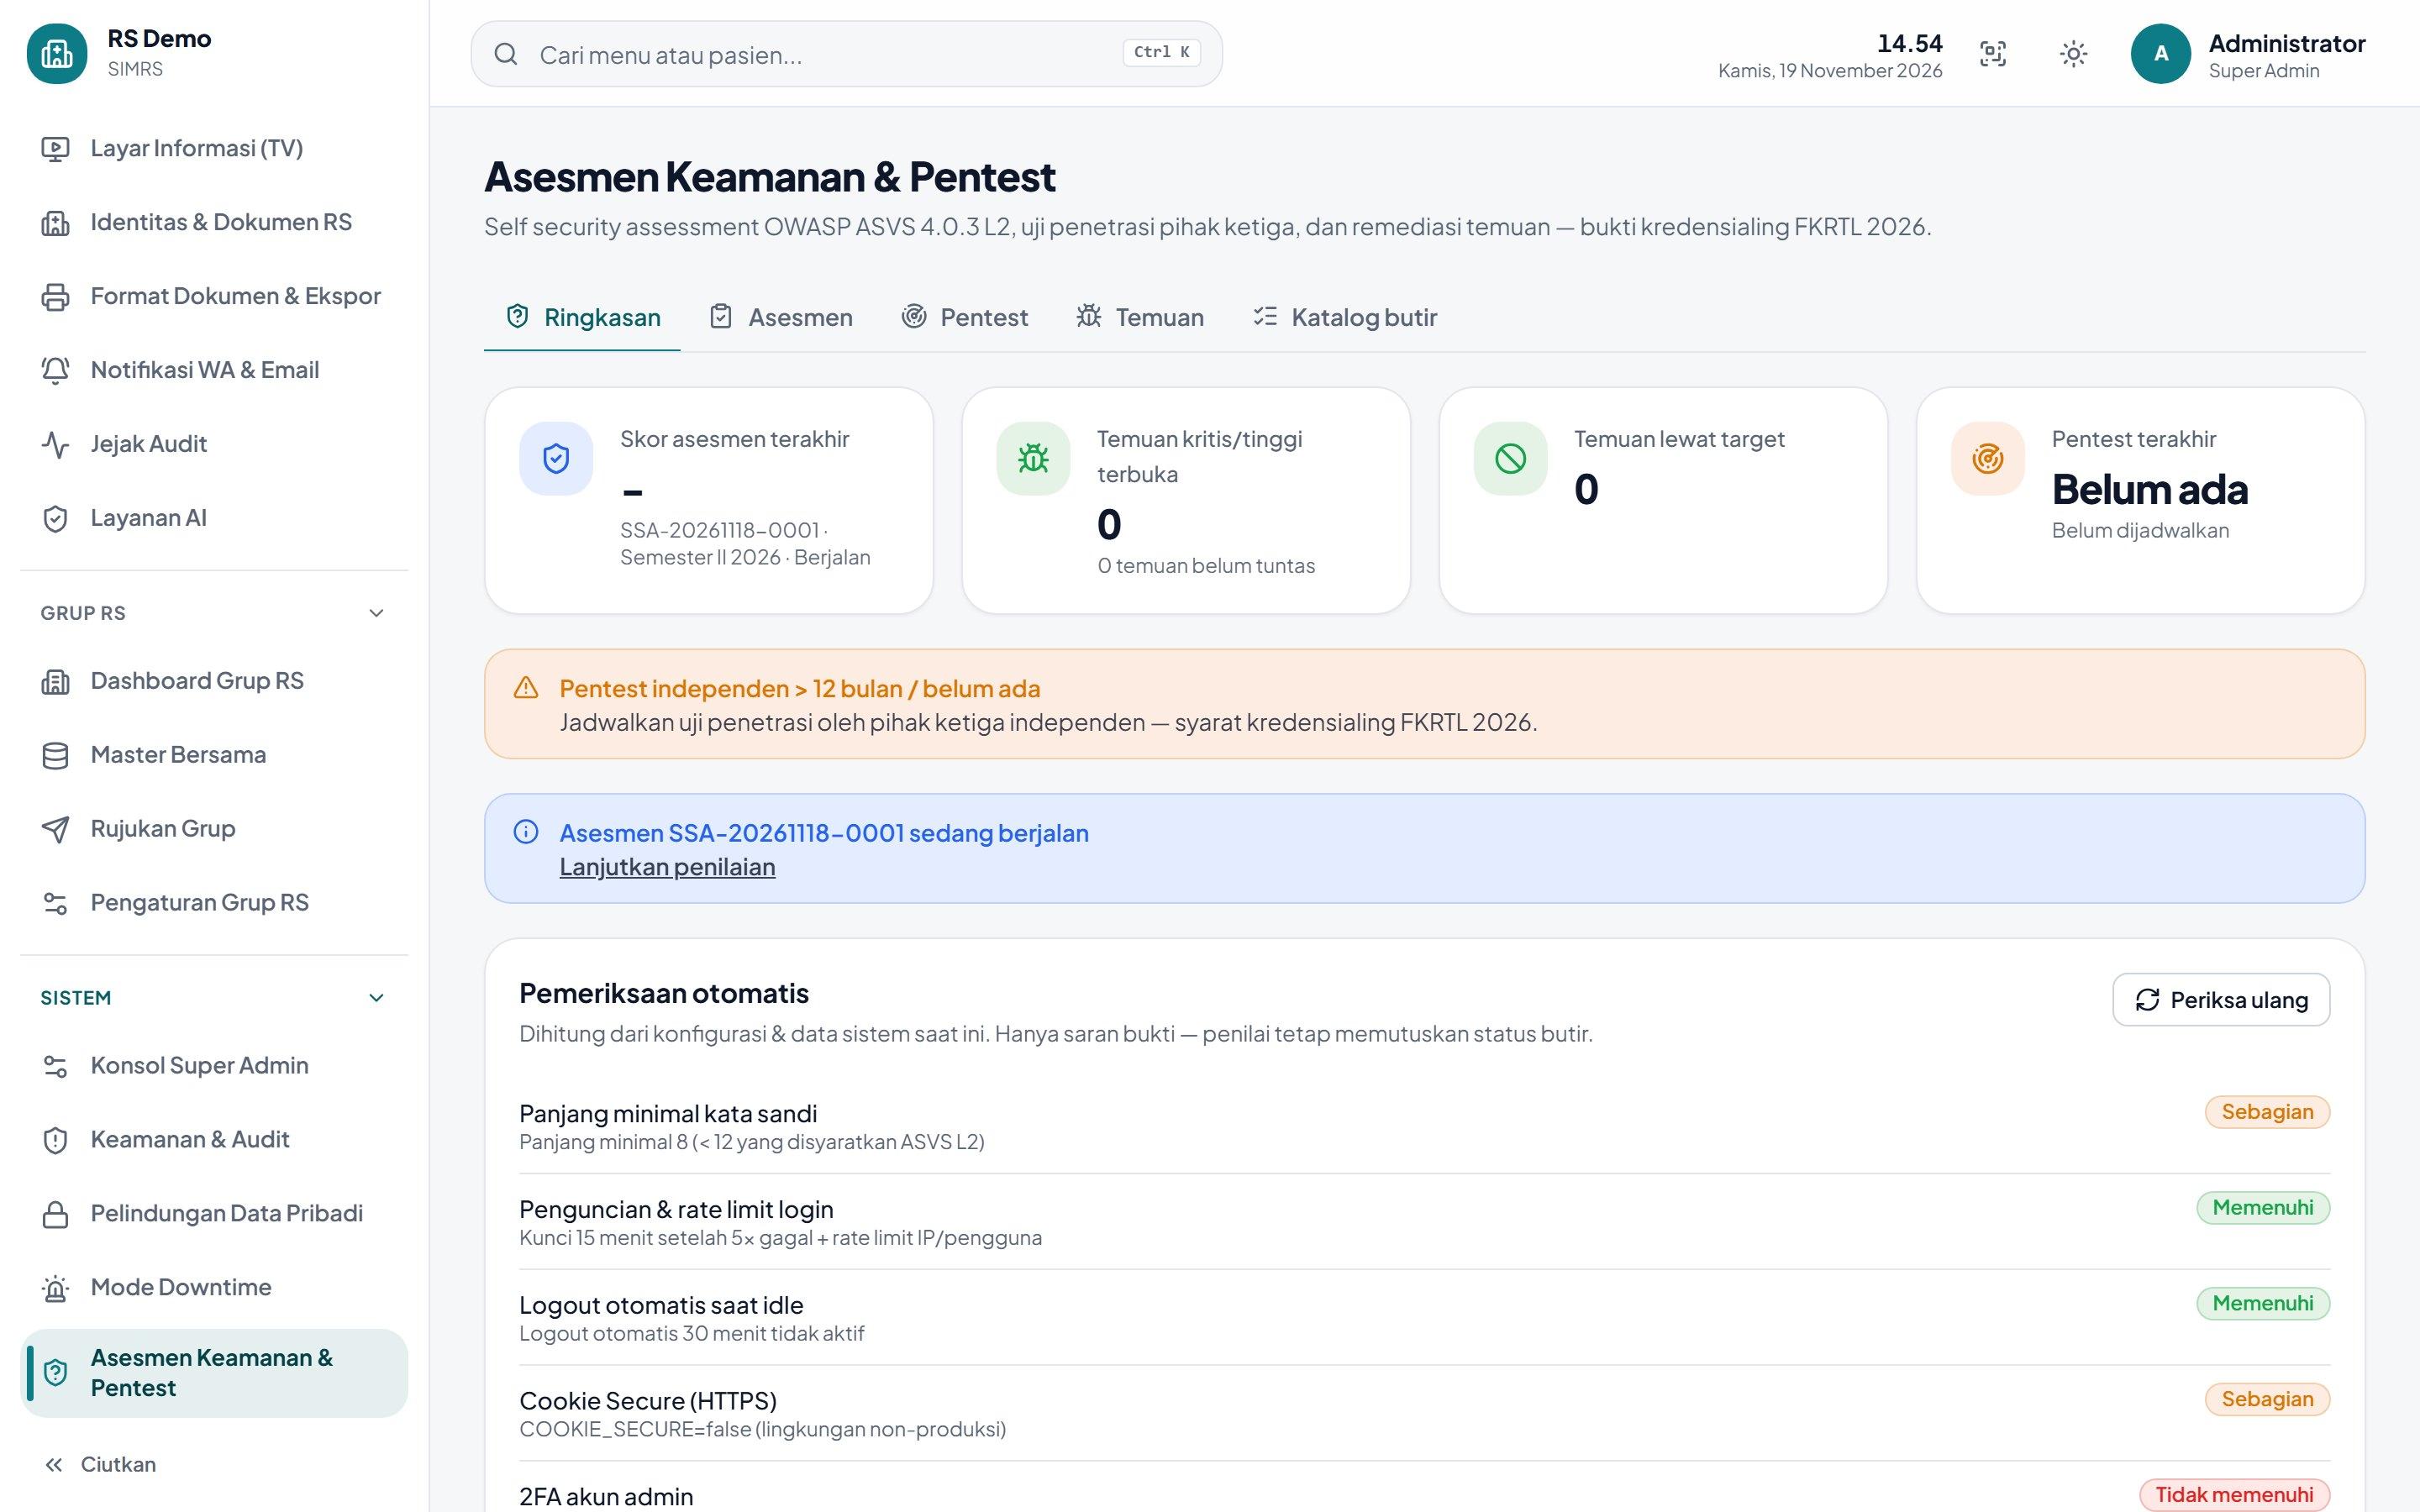
Asesmen OWASP ASVS L2 (data demo): butir merah = konfigurasi yang dibereskan sebelum go-live.
Standar data: kode baku sejak di formulir
- HL7 FHIR R4
- Kirim RME ke SATUSEHAT; API baca-saja untuk sistem lain.
- HL7 v2 & ASTM
- Order & hasil dengan LIS, RIS, dan alat lab.
- DICOM / DICOMweb
- Worklist modalitas dan citra dari PACS.
- ICD-10 & ICD-9-CM
- Diagnosis & prosedur untuk RME, klaim, dan laporan RL.
- LOINC & UCUM
- Kode pemeriksaan lab dan satuan baku hasil & TTV.
- SNOMED CT
- Konsep klinis tertentu sesuai kebutuhan SATUSEHAT.
- KFA & ATC
- Kamus obat & alkes Kemenkes; kelas terapi WHO.
- GS1
- Barcode kemasan obat dan penelusuran implan.
- Identitas nasional
- Validasi NIK, No. KK, NPWP 16 digit, No. BPJS, kode wilayah.
03Pemetaan standar
ISO 27001 sebagai acuan, bukan klaim sertifikasi.
| Annex A (2022) | Dukungan di SIMRS |
|---|---|
| A.5.15 / A.5.18 / A.8.2 Hak akses | Izin per peran, pembatasan unit, akses darurat ditinjau |
| A.5.17 / A.8.5 Autentikasi | bcrypt, 2FA TOTP, penguncian akun |
| A.5.33 Perlindungan catatan | Audit hanya-tambah dengan verifikasi integritas |
| A.5.34 Privasi data pribadi | Penyamaran data, log akses RM |
| A.8.13 Cadangan informasi | Cadangan terenkripsi, rotasi, uji pemulihan |
| A.8.15 / A.8.16 Logging & pemantauan | Log keamanan, penerusan ke SIEM |
| A.8.24 Kriptografi | AES-256-GCM, SHA-256 |
| A.8.28 Secure coding | Validasi skema, query berparameter, OWASP ASVS L2 |
04Pelindungan data pribadi
Sarana teknis untuk kewajiban UU PDP.
UU 27/2022 menggolongkan data kesehatan sebagai data pribadi spesifik.
Penyamaran bawaan
NIK, No. BPJS, HP, email, dan alamat disamarkan di daftar dan pencarian.
Transparansi
Log akses RM menjawab “siapa yang membuka data saya”.
Hak subjek data
Permintaan akses, koreksi, hingga penghapusan dicatat dan dipantau tenggatnya.
Tata kelola
Register pemrosesan (ROPA), DPIA, daftar prosesor, dan kontak DPO.
Minimisasi
Ekspor tersamar sesuai izin; log integrasi tidak memuat isi rekam medis.
Persetujuan
Persetujuan umum dan izin pasien sebelum riwayat SATUSEHAT dibaca.
Penunjukan DPO, pendaftaran PSE, dan kebijakan privasi tetap tindakan rumah sakit — aplikasi menyediakan tempat pencatatannya.
05Keandalan
Rekam medis elektronik harus selalu tersedia.
Beberapa lapis pengaman, dari cadangan terenkripsi sampai replikasi basis data.
Cadangan terenkripsi
AES-256-GCM dengan kunci terpisah; rotasi harian, mingguan, bulanan.
Pemulihan ke titik waktu
Cadangan binlog berkala memulihkan data ke menit tertentu.
Ketersediaan tinggi
Banyak instans server + replikasi MySQL dengan prosedur failover.
Mode downtime
Snapshot luring, formulir kertas, dan input susulan (STARKES MRMIK).
Pemantauan
Panel Kesehatan Sistem, metrik Prometheus, dan alert bawaan.
06Keselamatan pasien
Sasaran keselamatan pasien tertanam di alur kerja.
Pengaman yang mendukung standar akreditasi rumah sakit (STARKES).
- Identifikasi pasien
- Gelang berbarcode; dipindai saat pemberian obat dan transfusi.
- Komunikasi efektif
- Serah terima SBAR, verifikasi TBaK oleh DPJP, nilai kritis lab.
- Keamanan obat
- CDSS, penanda high-alert & LASA, telaah apoteker, eMAR 6 benar.
- Keselamatan bedah
- WHO Surgical Safety Checklist: sign in, time out, sign out.
- Perburukan klinis
- NEWS2 otomatis dari TTV dapat memicu tim reaksi cepat.
- Transfusi darah
- Cocokkan identitas, golongan darah, uji silang, verifikasi petugas kedua.
07Pertanyaan
Seputar keamanan SIMRS.
Apakah SIMRS DMP sudah bersertifikat ISO/IEC 27001?
Tidak. Kontrol aplikasi dipetakan ke ISO/IEC 27001:2022 Annex A dan OWASP ASVS Level 2 sebagai acuan rancangan. Sertifikasi ISO berlaku untuk sistem manajemen sebuah organisasi, bukan untuk aplikasi saja.
Di mana data pasien disimpan?
Setiap rumah sakit memakai instalasi dan basis data sendiri, di server yang dipilih RS. Bila portal pasien diakses publik, RS juga perlu memenuhi ketentuan Penyelenggara Sistem Elektronik.
Bagaimana jika terjadi kebocoran data?
Aplikasi menyediakan pencatatan insiden dan notifikasinya (≤ 3×24 jam sesuai UU PDP), log akses RM untuk menelusuri dampak, dan pencabutan sesi seketika. Penunjukan DPO dan prosedur notifikasi tetap tindakan rumah sakit.
Tim IT atau DPO Anda ingin memeriksa langsung? Kami tunjukkan di demo.
Demo 45 menit lewat video call atau kunjungan langsung. Gratis, tanpa komitmen.