Regulasi
Keamanan Data Pasien & UU PDP di Rumah Sakit
Kewajiban UU 27/2022 tentang Pelindungan Data Pribadi bagi rumah sakit, kontrol teknis yang perlu ada di SIMRS, dan langkah saat terjadi kebocoran data pasien.
- Tim DMP
- Terbit
- 4 menit baca
Daftar isi7 bagian
Intinya
- Menurut UU 27/2022 tentang Pelindungan Data Pribadi, data kesehatan adalah data pribadi spesifik yang menuntut perlindungan lebih ketat.
- Rumah sakit adalah pengendali data: wajib mengamankan pemrosesan, melayani hak pasien, dan memberi tahu kegagalan pelindungan paling lambat 3 × 24 jam.
- Risiko terbesar sering dari dalam: akun sah yang membuka data melebihi kebutuhan tugasnya.
- SIMRS menyediakan alat; DPO, kebijakan, dan budaya kerja tetap tugas rumah sakit.
Rumah sakit memproses data paling sensitif seseorang: diagnosis, hasil lab, riwayat kehamilan, kesehatan jiwa. Sejak UU PDP berlaku penuh, mengamankannya adalah kewajiban hukum dengan sanksi administratif hingga pidana. Ini rujukan praktis, bukan nasihat hukum.
Mengapa data kesehatan pasien istimewa
UU PDP membedakan data pribadi umum (nama, jenis kelamin) dan data pribadi spesifik — termasuk data kesehatan. Bila bocor, dampaknya lebih besar: diskriminasi, stigma, kerugian ekonomi. Pemrosesan berisiko tinggi juga memerlukan penilaian dampak pelindungan data.
Kewajiban pokok UU PDP bagi rumah sakit
| Kewajiban | Wujud praktis |
|---|---|
| Dasar pemrosesan sah | Persetujuan umum pasien, kewajiban hukum (rekam medis), perjanjian pelayanan |
| Keamanan pemrosesan | Akses terbatas, enkripsi, jejak audit, cadangan, prosedur insiden |
| Hak subjek data | Akses, salinan, koreksi, keberatan, tarik persetujuan — dicatat dan dipantau tenggatnya |
| Notifikasi kegagalan | Pemberitahuan tertulis ke pasien terdampak dan lembaga paling lambat 3 × 24 jam |
| Pejabat pelindungan data (DPO) | Wajib untuk pemrosesan data spesifik berskala besar — umumnya berlaku bagi rumah sakit |
| Perjanjian dengan prosesor | Vendor SIMRS, lab rujukan, penyedia cloud |
| Rekam aktivitas pemrosesan | Daftar kegiatan, tujuan, dan penerima data |
Ancaman kebocoran data di rumah sakit
- Rasa ingin tahu orang dalam — membuka rekam medis tetangga, rekan kerja, atau pasien yang sedang diberitakan.
- Akun bersama — satu kata sandi di nurse station, jejak pelaku hilang.
- Ekspor tanpa kendali — daftar pasien ber-NIK dan nomor HP diunduh ke Excel lalu dikirim lewat chat.
- Kredensial integrasi bocor — kunci BPJS atau SATUSEHAT di berkas teks server.
- Ransomware — basis data terenkripsi, dan cadangan ikut terkena atau tak pernah diuji.
Kontrol keamanan yang perlu ada di SIMRS
| Area | Kontrol |
|---|---|
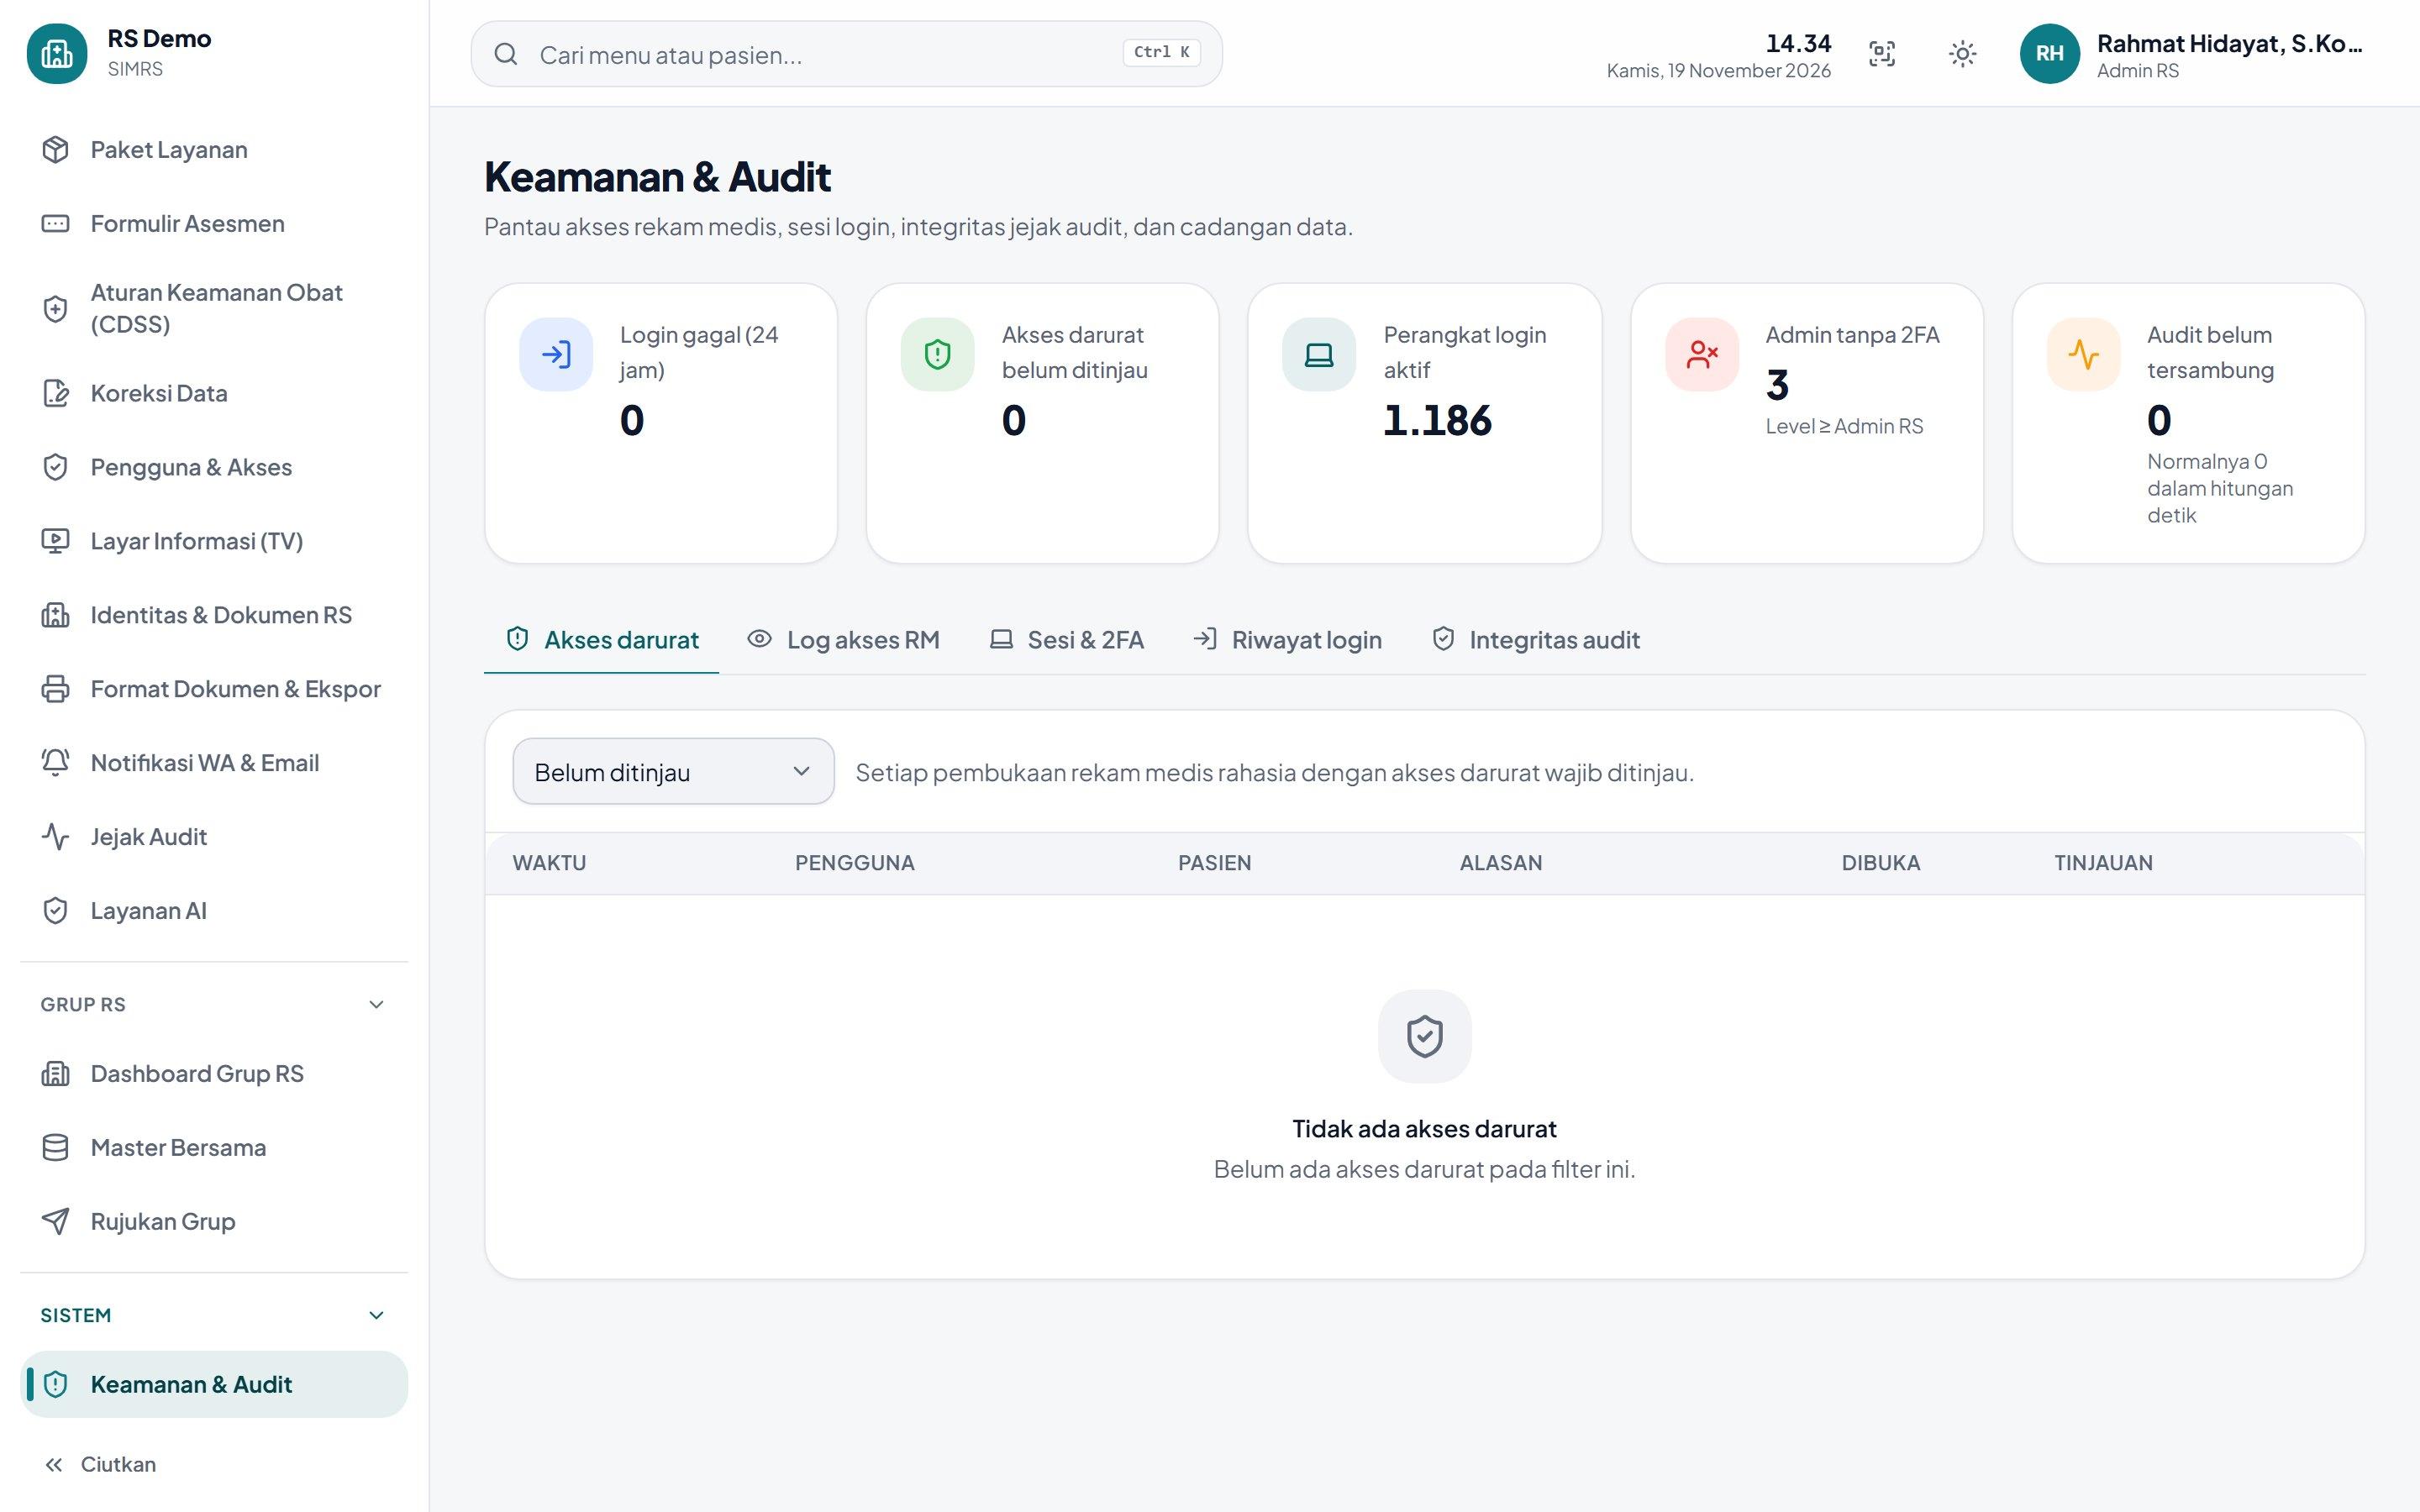
| Akses | Hak akses per peran diperiksa di server; pembatasan per unit dan depo; pasien rahasia dengan akses darurat (break-the-glass) beralasan dan ditinjau; NIK, No. BPJS, HP, dan alamat disamarkan |
| Autentikasi | Kata sandi di-hash, penguncian setelah gagal berulang, 2FA (TOTP) untuk admin dan manajemen, sesi bisa dicabut, logout otomatis |
| Jejak | Log setiap pembukaan rekam medis per pengguna; jejak audit hanya-tambah, dirangkai hash SHA-256 di SIMRS DMP |
| Kriptografi & cadangan | HTTPS, cookie sesi tak terbaca skrip, kredensial integrasi terenkripsi, cadangan terenkripsi (mis. AES-256-GCM) dengan uji pemulihan |
Bila terjadi insiden: langkah 3 × 24 jam
- Deteksi dan catat — waktu, sumber laporan, bukti awal.
- Tahan — cabut sesi dan nonaktifkan akun yang dicurigai, ganti kredensial yang bocor. Putuskan server dari jaringan, tetapi jangan dimatikan sebelum bukti aman.
- Amankan bukti — ekspor jejak audit, log login, dan log akses RM ke media terpisah beserta sidik jari berkasnya.
- Analisis lingkup — data apa, berapa pasien, sejak kapan.
- Notifikasi — DPO memberi tahu pasien terdampak dan lembaga berwenang paling lambat 3 × 24 jam.
- Pulihkan dan pelajari — pulihkan ke lingkungan uji dulu, lalu tulis laporan pasca-insiden.
Kebiasaan kerja dan tanggung jawab organisasi
- Kunci layar setiap meninggalkan komputer.
- Jangan memotret layar rekam medis untuk dikirim lewat chat.
- Cetak seperlunya; hancurkan cetakan berisi data pasien.
- Laporkan pesan yang meminta kata sandi — IT tidak pernah memintanya.
- Tunjuk DPO, susun kebijakan privasi, dan ikat vendor dengan perjanjian pemrosesan data.
- Tinjau akun yang pindah unit atau keluar setiap bulan.
Pertanyaan keamanan untuk vendor SIMRS
- Apakah hak akses diperiksa di server? Tunjukkan percobaan membuka pasien unit lain.
- Bisakah kami melihat siapa saja yang membuka rekam medis seorang pasien?
- Bagaimana jejak audit dijaga dari perubahan oleh admin basis data?
- Di mana kredensial integrasi disimpan?
- Bagaimana cadangan dienkripsi, dan kapan terakhir uji pemulihan?
Daftar lengkapnya: 12 pertanyaan sebelum membeli SIMRS.
Ingin melihat ini berjalan di SIMRS DMP?
Tim kami di Medan siap memperagakan alurnya lewat demo gratis, tanpa komitmen. Pertanyaan teknis dijawab dengan layar aplikasi, bukan brosur.
Baca juga